Domain optical-fiber-transmission-simulation.de kaufen?
Wir ziehen mit dem Projekt
optical-fiber-transmission-simulation.de um.
Sind Sie am Kauf der Domain
optical-fiber-transmission-simulation.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain optical-fiber-transmission-simulation.de kaufen?
Wie entfernt man Rootkits von einem Android-Telefon?
Um Rootkits von einem Android-Telefon zu entfernen, gibt es mehrere Schritte, die du befolgen kannst. Zuerst solltest du dein Telefon in den abgesicherten Modus versetzen, um zu verhindern, dass das Rootkit ausgeführt wird. Dann kannst du eine Antiviren-App aus dem Google Play Store herunterladen und einen vollständigen Scan durchführen, um das Rootkit zu identifizieren und zu entfernen. Wenn dies nicht erfolgreich ist, könntest du auch in Erwägung ziehen, das Telefon auf die Werkseinstellungen zurückzusetzen, um das Rootkit vollständig zu entfernen. Es ist jedoch wichtig zu beachten, dass ein Zurücksetzen auf die Werkseinstellungen alle Daten auf dem Telefon löscht, daher solltest du vorher eine Sicherungskopie erstellen. **
Was bedeutet "Simulation ernsthaft"?
"Simulation ernsthaft" bedeutet, dass eine Simulation oder ein simuliertes Szenario mit einem hohen Maß an Ernsthaftigkeit und Genauigkeit durchgeführt wird. Es wird darauf geachtet, dass alle relevanten Faktoren und Variablen berücksichtigt werden, um realistische Ergebnisse zu erzielen. Eine solche Simulation kann beispielsweise in der Wissenschaft, im Engineering oder in der Medizin eingesetzt werden, um komplexe Systeme oder Prozesse zu analysieren und Vorhersagen zu treffen. **

Ähnliche Suchbegriffe für Rootkits
Top-Angebote
Produkte zum Begriff Rootkits:
-
Matrosov, Alex: Rootkits and BootkitsRootkits and Bootkits , Reversing Modern Malware and Next Generation Threats , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20190507, Produktform: Kartoniert, Autoren: Matrosov, Alex~Rodionov, Eugene~Bratus, Sergey, Seitenzahl/Blattzahl: 448, Themenüberschrift: COMPUTERS / Security / Viruses & Malware, Keyword: rootkits;BIOS;malware analysis;cybercrime;virtualization;emulation;Festi;reverse engineering;forensic analysis;information security;security;computer security;malware;Windows;hacking;computers;technology;privacy;computer;hackers;cybersecurity;tech;cyber security;computer architecture;dark web;operating systems;penetration testing;network security;computer books;cyber security books;hacking books;penetration test;cyber;surveillance;crime;thriller;superhero;cia;statistics;networking;mystery, Fachschema: Betriebssystem (EDV) / Windows~MS-Windows~Windows~Computervirus~Virus (EDV)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Computernetzwerke und maschinelle Kommunikation~Informatik~Computerviren, Trojaner und Würmer~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 177, Höhe: 32, Gewicht: 866, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Leben wir in einer Simulation?
Die Frage, ob wir in einer Simulation leben, ist ein philosophisches Gedankenexperiment, das bisher nicht eindeutig beantwortet werden kann. Es gibt verschiedene Theorien und Argumente, die sowohl für als auch gegen die Existenz einer Simulation sprechen. Letztendlich bleibt es eine Frage des Glaubens und der persönlichen Überzeugung. **
-
Leben wir in einer Simulation?
Die Frage, ob wir in einer Simulation leben, ist eine philosophische Frage, die bisher nicht eindeutig beantwortet werden kann. Es gibt verschiedene Theorien und Argumente, die dafür oder dagegen sprechen. Es bleibt letztendlich eine Frage des Glaubens und der persönlichen Überzeugung. **
-
Leben wir in einer Simulation?
Die Frage, ob wir in einer Simulation leben, ist eine philosophische und metaphysische Frage, die bisher nicht eindeutig beantwortet werden kann. Es gibt verschiedene Theorien und Hypothesen dazu, aber es gibt keine wissenschaftlichen Beweise dafür oder dagegen. Es bleibt also letztlich eine Frage des Glaubens oder der persönlichen Überzeugung. **
-
Leben wir in einer Simulation?
Diese Frage ist Gegenstand intensiver philosophischer und wissenschaftlicher Debatten. Einige argumentieren, dass es möglich ist, dass wir in einer Simulation leben, basierend auf Theorien wie dem Simulation Hypothesis von Nick Bostrom. Andere halten dies für unwahrscheinlich und sehen keine ausreichenden Beweise dafür. Es bleibt letztendlich eine Frage der persönlichen Überzeugung. **
Leben wir in einer Simulation?
Es gibt verschiedene Theorien und Ansichten zu dieser Frage. Einige Wissenschaftler und Philosophen argumentieren, dass es möglich ist, dass wir in einer Simulation leben, die von einer fortgeschrittenen Zivilisation erstellt wurde. Andere halten dies für unwahrscheinlich und glauben, dass unsere Realität auf natürlichen Gesetzen und Prozessen basiert. Es gibt jedoch keine eindeutigen Beweise für eine Simulation, daher bleibt dies vorerst eine spekulative Frage. **
Leben wir in einer Simulation?
Diese Frage ist Gegenstand intensiver wissenschaftlicher und philosophischer Debatten. Einige argumentieren, dass es möglich ist, dass wir in einer Simulation leben, basierend auf theoretischen Überlegungen und technologischen Fortschritten. Andere halten dies für unwahrscheinlich oder unmöglich, da es bisher keine eindeutigen Beweise dafür gibt. Letztendlich bleibt es eine Frage der persönlichen Überzeugung. **
Top-Angebote
Produkte zum Begriff Rootkits:
-
Rootkits and Bootkits, Fachbücher von Eugene RodionovRootkits und Bootkits werden Ihnen beibringen, wie Sie komplexe, fortgeschrittene Bedrohungen verstehen und bekämpfen können, die tief im Bootprozess eines Geräts oder in der UEFI-Firmware verborgen sind. Mit Hilfe zahlreicher Fallstudien und professioneller Forschung von drei der weltweit führenden Sicherheitsexperten werden Sie die Entwicklung von Malware über die Zeit hinweg verfolgen, von Rootkits wie TDL3 bis zu modernen UEFI-Implantaten, und untersuchen, wie sie ein System infizieren, beim Neustart bestehen bleiben und Sicherheitssoftware umgehen. Während Sie echte Malware inspizieren und zerlegen, werden Sie lernen: - Wie Windows bootet, einschliesslich 32-Bit-, 64-Bit- und UEFI-Modus, und wo Sie Schwachstellen finden können. - Die Einzelheiten der Sicherheitsmechanismen im Bootprozess wie Secure Boot, einschliesslich einer Übersicht über den Virtual Secure Mode (VSM) und Device Guard. - Reverse Engineering und forensische Techniken zur Analyse echter Malware, einschliesslich Bootkits wie Rovnix/Carberp, Gapz, TDL4 und den berüchtigten Rootkits TDL3 und Festi. - Wie man statische und dynamische Analysen mit Emulation und Tools wie Bochs und IDA Pro durchführt. - Wie man die Lieferphase von Bedrohungen gegen BIOS und UEFI-Firmware besser versteht, um Erkennungsfähigkeiten zu entwickeln. - Wie man Virtualisierungstools wie VMware Workstation nutzt, um Bootkits rückzuentwickeln, und das Intel Chipsec-Tool, um forensische Analysen durchzuführen. Cyberkriminalitäts-Syndikate und böswillige Akteure werden weiterhin immer hartnäckigere und verdecktere Angriffe schreiben, aber das Spiel ist nicht verloren. Erkunden Sie die neuesten Entwicklungen in der Malware-Analyse mit Rootkits und Bootkits. Behandelt Bootprozesse für Windows 32-Bit- und 64-Bit-Betriebssysteme.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
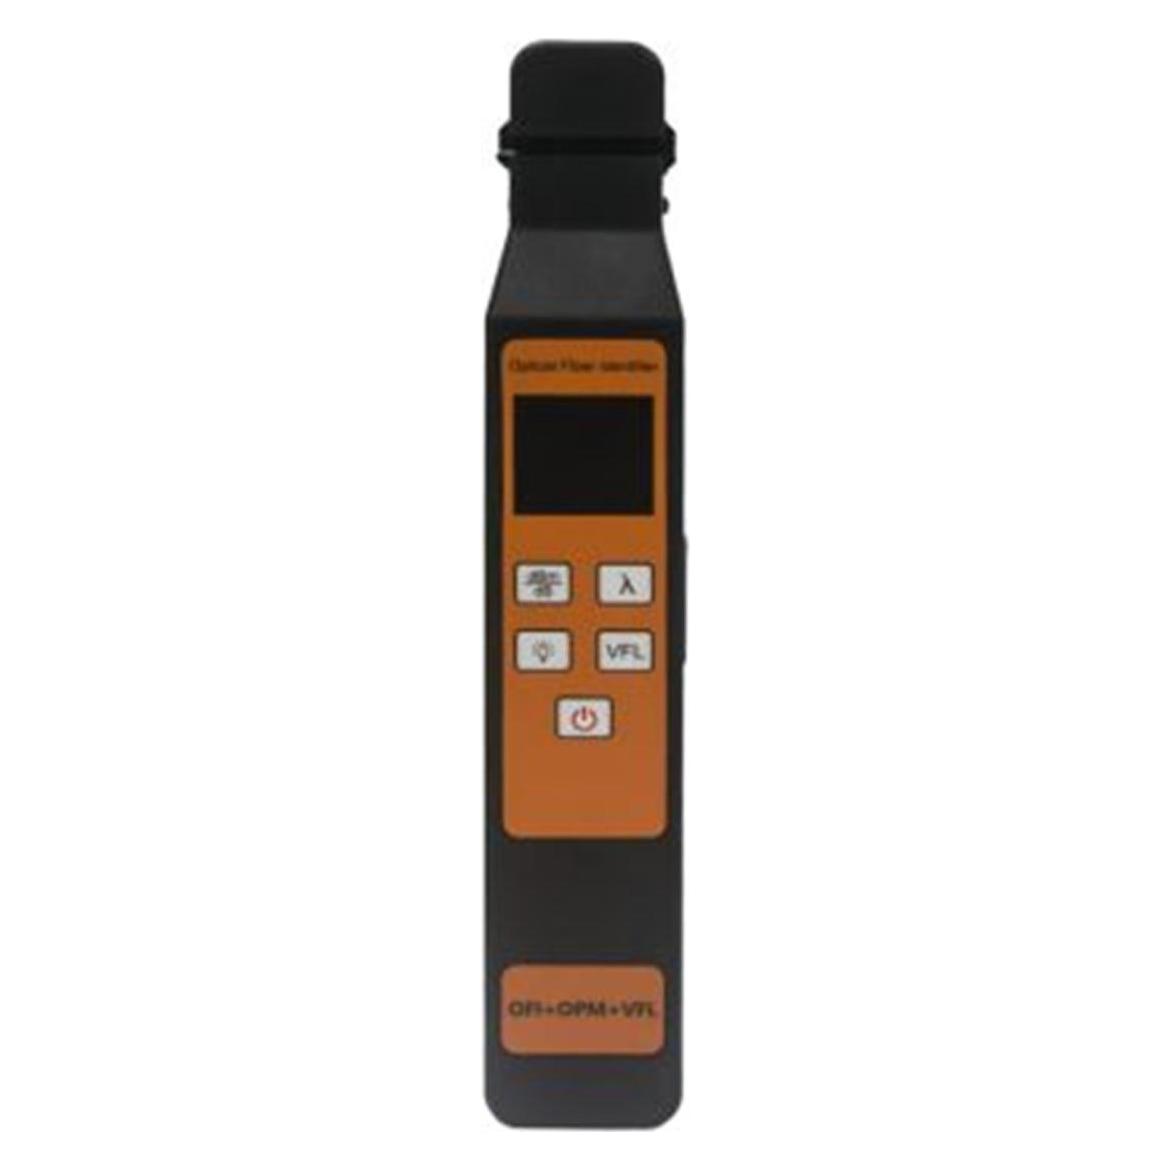
Lanview Optical Fiber Identifier for (Netzwerk Zubehör), Zubehör NetzwerkEin optischer Faseridentifikator ist ein wichtiges Werkzeug für die optische Wartung, das in zerstörungsfreien Faseridentifikationsprojekten eingesetzt wird. Er verfügt ausserdem über ein visuelles Fehlersuchmodul mit Funktionen zur Fehlersuche und einem Leistungsmessgerät. Durch die Nutzung der Makrobiegungstechnologie für zerstörungsfreie Online-Tests kann er die Signalrichtung und -stärke messen und Fehlbedienungen verhindern, die die Leitungen unterbrechen könnten. Die Messung der Makrobiegung beinhaltet die Verwendung von optischen Fasern, die gebogen werden, um schwache optische Signale entweichen zu lassen, wodurch die Signalrichtung und -intensität erkannt werden kann, ohne die optische Faser zu beschädigen, die Kommunikation zu stören oder direkt 2,5 mm nackte Fasern sowie 0,9 mm und 2,5 mm Fasergehäuse enge Jumper zu erkennen.253,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Matrosov, Alex: Rootkits and BootkitsRootkits and Bootkits , Reversing Modern Malware and Next Generation Threats , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20190507, Produktform: Kartoniert, Autoren: Matrosov, Alex~Rodionov, Eugene~Bratus, Sergey, Seitenzahl/Blattzahl: 448, Themenüberschrift: COMPUTERS / Security / Viruses & Malware, Keyword: rootkits;BIOS;malware analysis;cybercrime;virtualization;emulation;Festi;reverse engineering;forensic analysis;information security;security;computer security;malware;Windows;hacking;computers;technology;privacy;computer;hackers;cybersecurity;tech;cyber security;computer architecture;dark web;operating systems;penetration testing;network security;computer books;cyber security books;hacking books;penetration test;cyber;surveillance;crime;thriller;superhero;cia;statistics;networking;mystery, Fachschema: Betriebssystem (EDV) / Windows~MS-Windows~Windows~Computervirus~Virus (EDV)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Computernetzwerke und maschinelle Kommunikation~Informatik~Computerviren, Trojaner und Würmer~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 177, Höhe: 32, Gewicht: 866, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man Rootkits von einem Android-Telefon?
Um Rootkits von einem Android-Telefon zu entfernen, gibt es mehrere Schritte, die du befolgen kannst. Zuerst solltest du dein Telefon in den abgesicherten Modus versetzen, um zu verhindern, dass das Rootkit ausgeführt wird. Dann kannst du eine Antiviren-App aus dem Google Play Store herunterladen und einen vollständigen Scan durchführen, um das Rootkit zu identifizieren und zu entfernen. Wenn dies nicht erfolgreich ist, könntest du auch in Erwägung ziehen, das Telefon auf die Werkseinstellungen zurückzusetzen, um das Rootkit vollständig zu entfernen. Es ist jedoch wichtig zu beachten, dass ein Zurücksetzen auf die Werkseinstellungen alle Daten auf dem Telefon löscht, daher solltest du vorher eine Sicherungskopie erstellen. **
-
Was bedeutet "Simulation ernsthaft"?
"Simulation ernsthaft" bedeutet, dass eine Simulation oder ein simuliertes Szenario mit einem hohen Maß an Ernsthaftigkeit und Genauigkeit durchgeführt wird. Es wird darauf geachtet, dass alle relevanten Faktoren und Variablen berücksichtigt werden, um realistische Ergebnisse zu erzielen. Eine solche Simulation kann beispielsweise in der Wissenschaft, im Engineering oder in der Medizin eingesetzt werden, um komplexe Systeme oder Prozesse zu analysieren und Vorhersagen zu treffen. **
-
Leben wir in einer Simulation?
Die Frage, ob wir in einer Simulation leben, ist ein philosophisches Gedankenexperiment, das bisher nicht eindeutig beantwortet werden kann. Es gibt verschiedene Theorien und Argumente, die sowohl für als auch gegen die Existenz einer Simulation sprechen. Letztendlich bleibt es eine Frage des Glaubens und der persönlichen Überzeugung. **
-
Leben wir in einer Simulation?
Die Frage, ob wir in einer Simulation leben, ist eine philosophische Frage, die bisher nicht eindeutig beantwortet werden kann. Es gibt verschiedene Theorien und Argumente, die dafür oder dagegen sprechen. Es bleibt letztendlich eine Frage des Glaubens und der persönlichen Überzeugung. **
Ähnliche Suchbegriffe für Rootkits
-
Leben wir in einer Simulation?
Die Frage, ob wir in einer Simulation leben, ist eine philosophische und metaphysische Frage, die bisher nicht eindeutig beantwortet werden kann. Es gibt verschiedene Theorien und Hypothesen dazu, aber es gibt keine wissenschaftlichen Beweise dafür oder dagegen. Es bleibt also letztlich eine Frage des Glaubens oder der persönlichen Überzeugung. **
-
Leben wir in einer Simulation?
Diese Frage ist Gegenstand intensiver philosophischer und wissenschaftlicher Debatten. Einige argumentieren, dass es möglich ist, dass wir in einer Simulation leben, basierend auf Theorien wie dem Simulation Hypothesis von Nick Bostrom. Andere halten dies für unwahrscheinlich und sehen keine ausreichenden Beweise dafür. Es bleibt letztendlich eine Frage der persönlichen Überzeugung. **
-
Leben wir in einer Simulation?
Es gibt verschiedene Theorien und Ansichten zu dieser Frage. Einige Wissenschaftler und Philosophen argumentieren, dass es möglich ist, dass wir in einer Simulation leben, die von einer fortgeschrittenen Zivilisation erstellt wurde. Andere halten dies für unwahrscheinlich und glauben, dass unsere Realität auf natürlichen Gesetzen und Prozessen basiert. Es gibt jedoch keine eindeutigen Beweise für eine Simulation, daher bleibt dies vorerst eine spekulative Frage. **
-
Leben wir in einer Simulation?
Diese Frage ist Gegenstand intensiver wissenschaftlicher und philosophischer Debatten. Einige argumentieren, dass es möglich ist, dass wir in einer Simulation leben, basierend auf theoretischen Überlegungen und technologischen Fortschritten. Andere halten dies für unwahrscheinlich oder unmöglich, da es bisher keine eindeutigen Beweise dafür gibt. Letztendlich bleibt es eine Frage der persönlichen Überzeugung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.